El 31% de las pymes en América Latina perdió dinero por ciberataques: phishing y falsas aplicaciones de IA
Infobae · hace 51 min
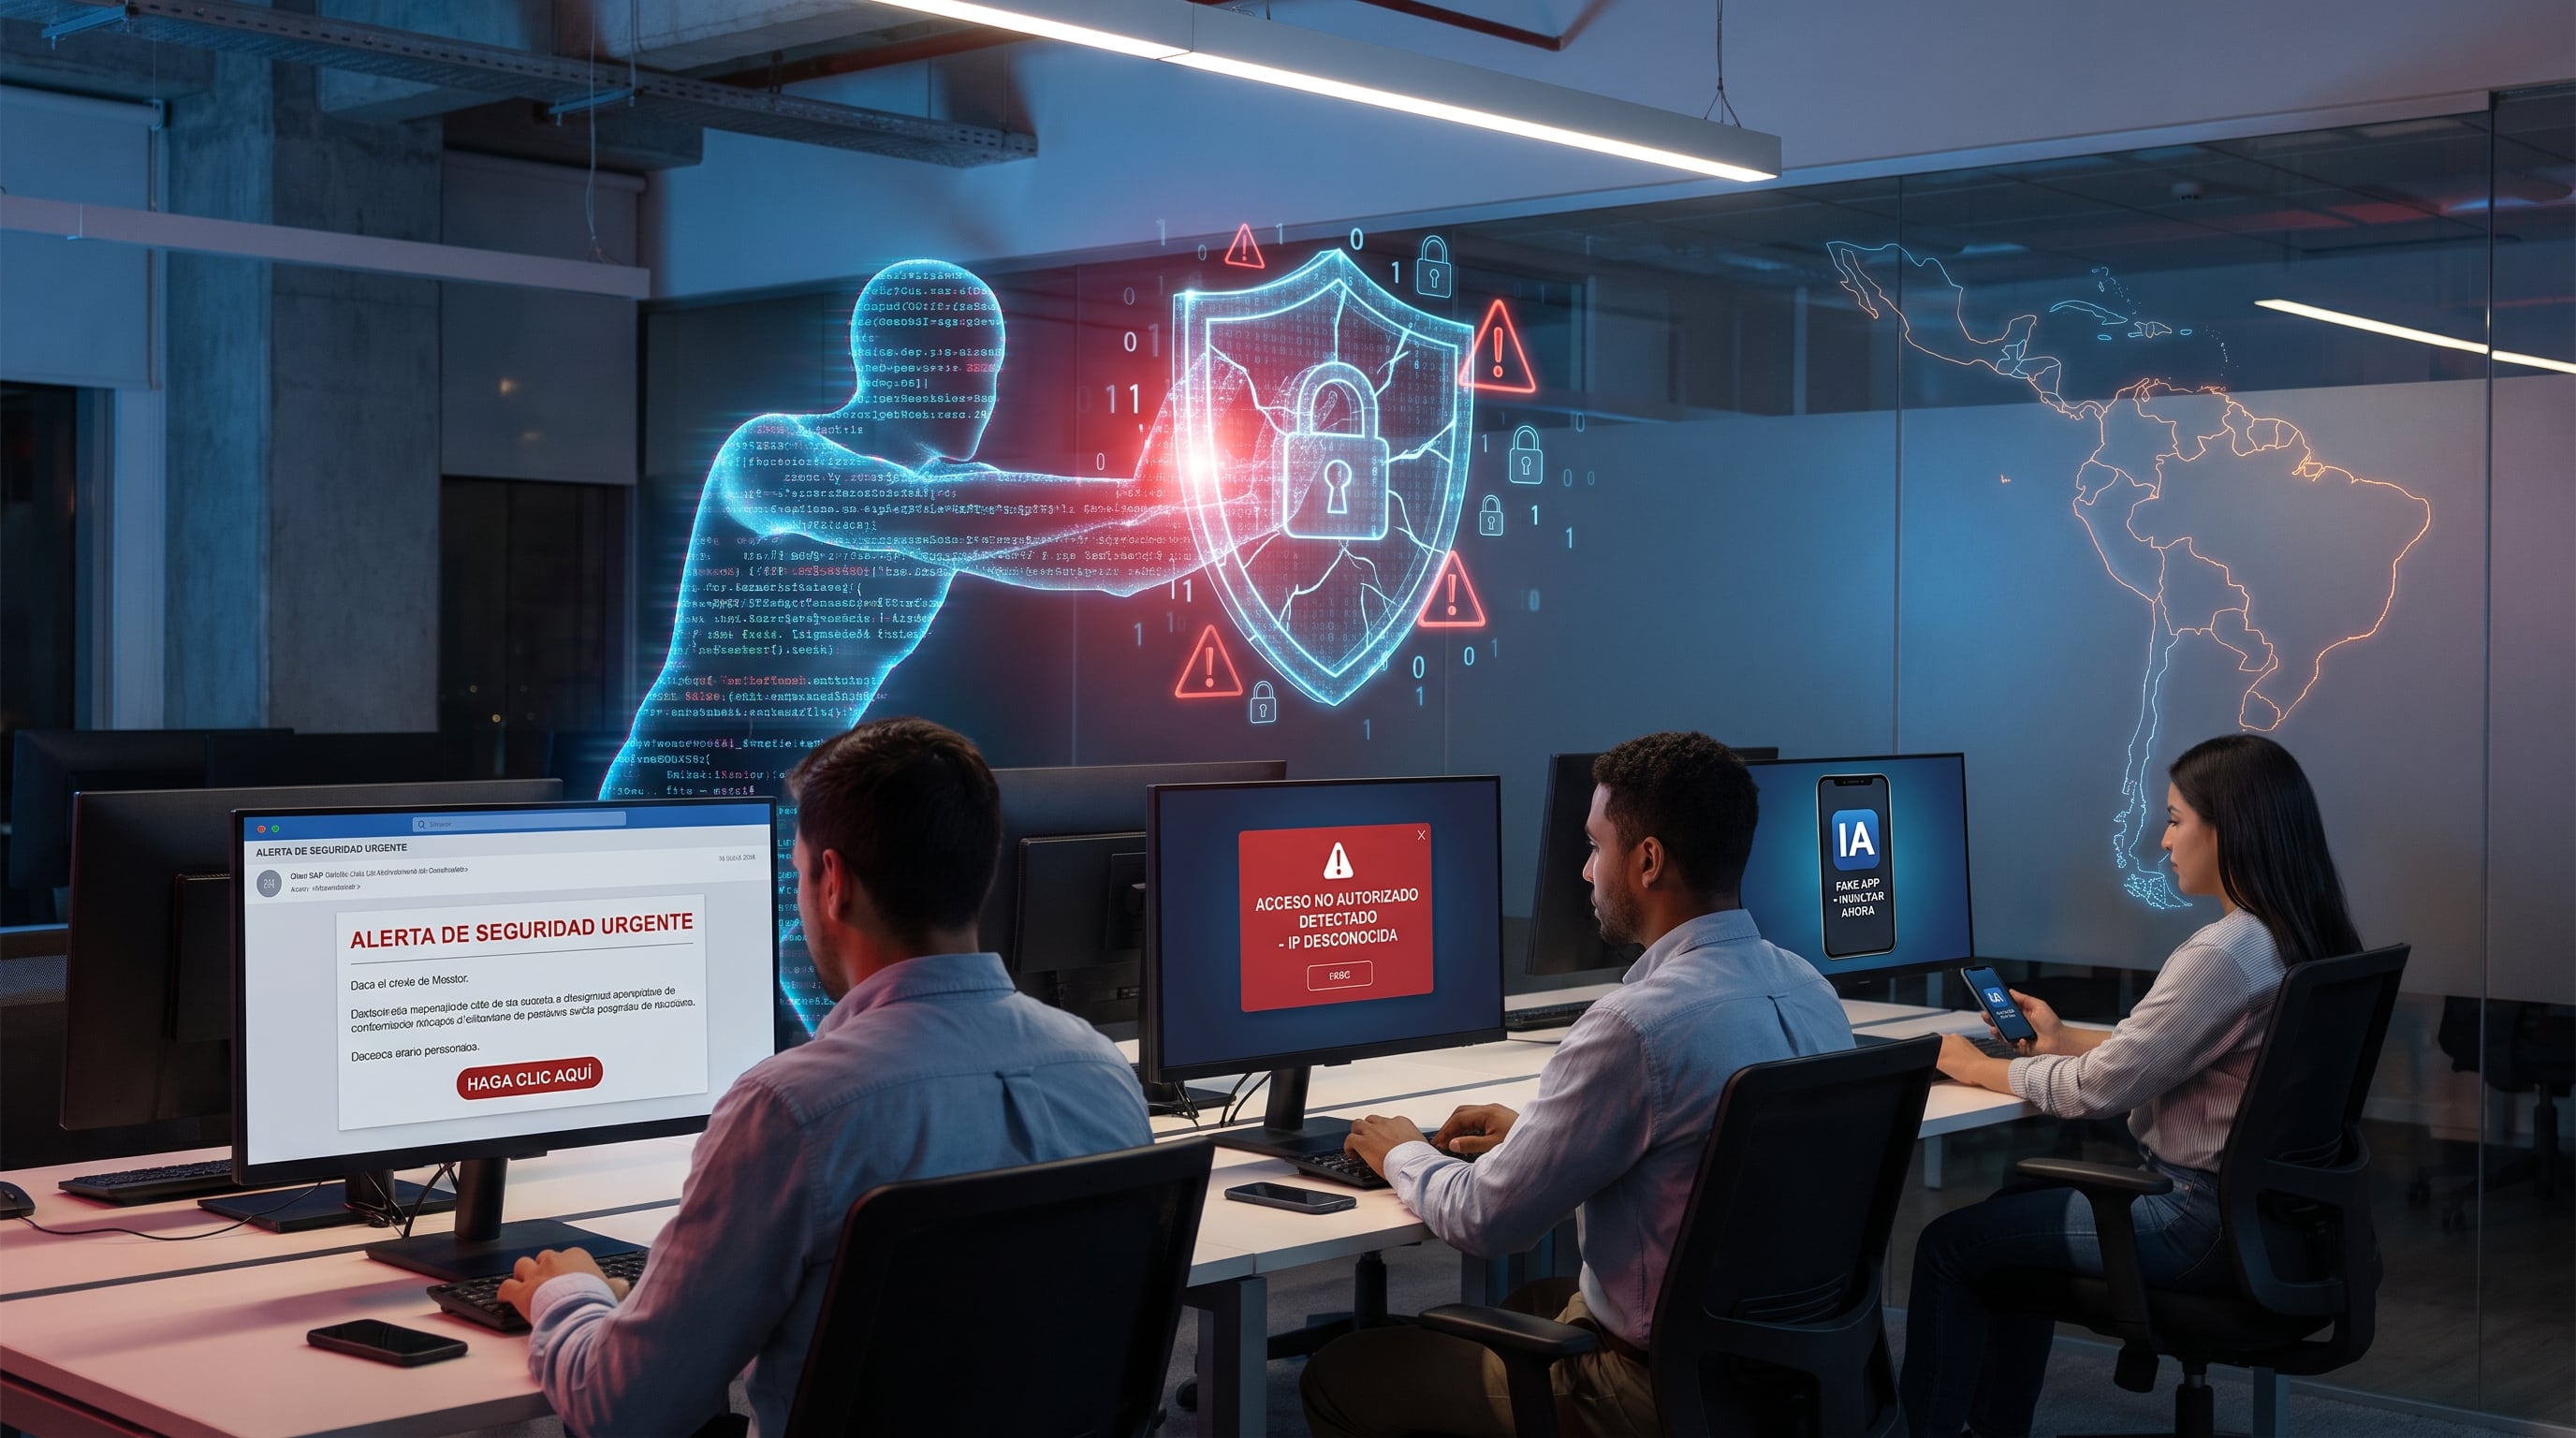
El 31% de las pequeñas y medianas empresas (pymes) de América Latina sufrió pérdidas económicas tras ser víctima de ciberataques, según datos de Kaspersky, en un escenario donde la interrupción de sistemas puede afectar ventas, pagos, atención al cliente y acceso a información clave.En países como Colombia, el 25% de las pymes registró incidentes de phishing, el 20% enfrentó ataques vinculados con vulnerabilidades de software y el 15% tuvo problemas asociados con accesos remotos externos.A los anteriores riesgos se suman uno menos conocido: las aplicaciones falsas de inteligencia artificial (IA), que buscan instalar programas maliciosos bajo la apariencia de servicios conocidos.Por qué las empresas pequeñas son un objetivo para los ciberdelincuentesCarolina Mojica, gerente de Productos para el Consumidor para NOLA y SOLA en Kaspersky, afirmó que existe una percepción equivocada entre algunos empresarios: “Creen que no van a tener ciberataques porque son pequeñas y que no son un blanco, y por el contrario sí lo son”.El tamaño de un negocio no reduce el interés de los ciberdelincuentes. Las pymes suelen manejar datos de clientes, transacciones, contactos de proveedores y archivos operativos que pueden ser utilizados para extorsión, fraude o venta ilegal. Además, muchas cuentan con recursos limitados para incorporar grupos especializados o protocolos de respuesta ante incidentes. La vulnerabilidad aumenta cuando la protección queda relegada por falta de presupuesto o conocimiento, señaló Mojica.Qué lugar ocupa el phishing entre las amenazas para pymesLos correos, mensajes y enlaces fraudulentos siguen entre las principales puertas de entrada para un ciberataque. “Un mensaje que aparenta provenir de un banco, un proveedor o un colega puede inducir a un empleado a entregar contraseñas, descargar archivos infectados o ingresar datos en sitios falsos”, aseguró Mojica.El problema no se limita al correo corporativo. Las comunicaciones por aplicaciones de mensajería y colaboración pueden ser utilizadas para engañar a las víctimas. “Una persona puede con un simple clic abrir una puerta gigante de una vulnerabilidad”, señaló Mojica.
¿Deben las pymes invertir más en ciberseguridad o es responsabilidad del Estado protegerlas?
Deja tu punto de vista de forma anónima
Opiniones
0 Opiniones
Anónimo y sin cuenta. Usa los pulgares para votar o Responder para continuar el debate.
Sé el primero en opinar sobre esta noticia.
¿Quién es Mio?
Mio es el rival automático de Miopinion cuando juegas solo: memoria, truco, billar, lotería y más. No es una persona; el juego corre en el sitio, gratis y sin registro.